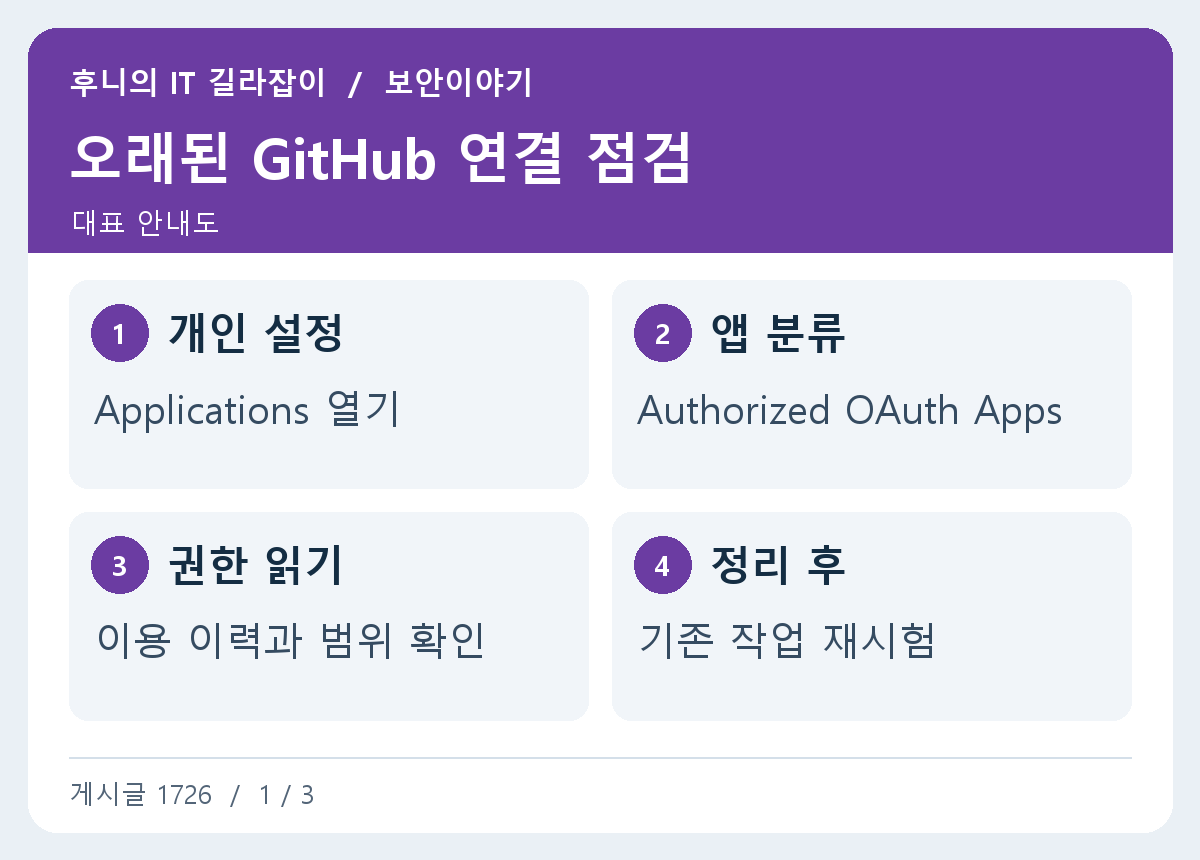
예전에 코드 분석 서비스나 편집기에 GitHub 계정으로 로그인했다면 연결을 사용하지 않는 지금도 승인 내역이 남아 있을 수 있습니다. 개인 계정 설정에서 어떤 서비스에 어떤 접근을 허용했는지 읽고, 필요한 연동을 구분한 후 철회 결과를 확인하는 방법을 소개합니다.
어느 계정에서 승인했는지 먼저 확인하기
GitHub 오른쪽 위 프로필에서 사용자 이름을 보고 연결을 조사할 계정이 맞는지 확인합니다. 개인 계정과 업무 계정이 열려 있다면 브라우저 탭 이름만 보고 판단하기 어렵습니다. Settings에서 Applications를 열고 Authorized OAuth Apps 목록을 선택합니다. 목록은 개인이 승인한 연동을 확인하는 출발점입니다.
앱 이름이 낯설더라도 예전에 사용한 서비스가 이름을 바꿨거나 회사의 공동 작업 도구일 수 있습니다. 설정에 보이는 앱 이름이나 설명을 프로젝트의 안내와 대조합니다. 신뢰를 확인하는 동안에는 앱 화면에서 자격 증명을 새로 제출하지 않고 서비스 정식 주소에서 안내를 찾습니다. 본인 계정에 연결된 앱인지와 조직의 저장소에서 실제로 작동하는지는 구분해서 기록하세요.
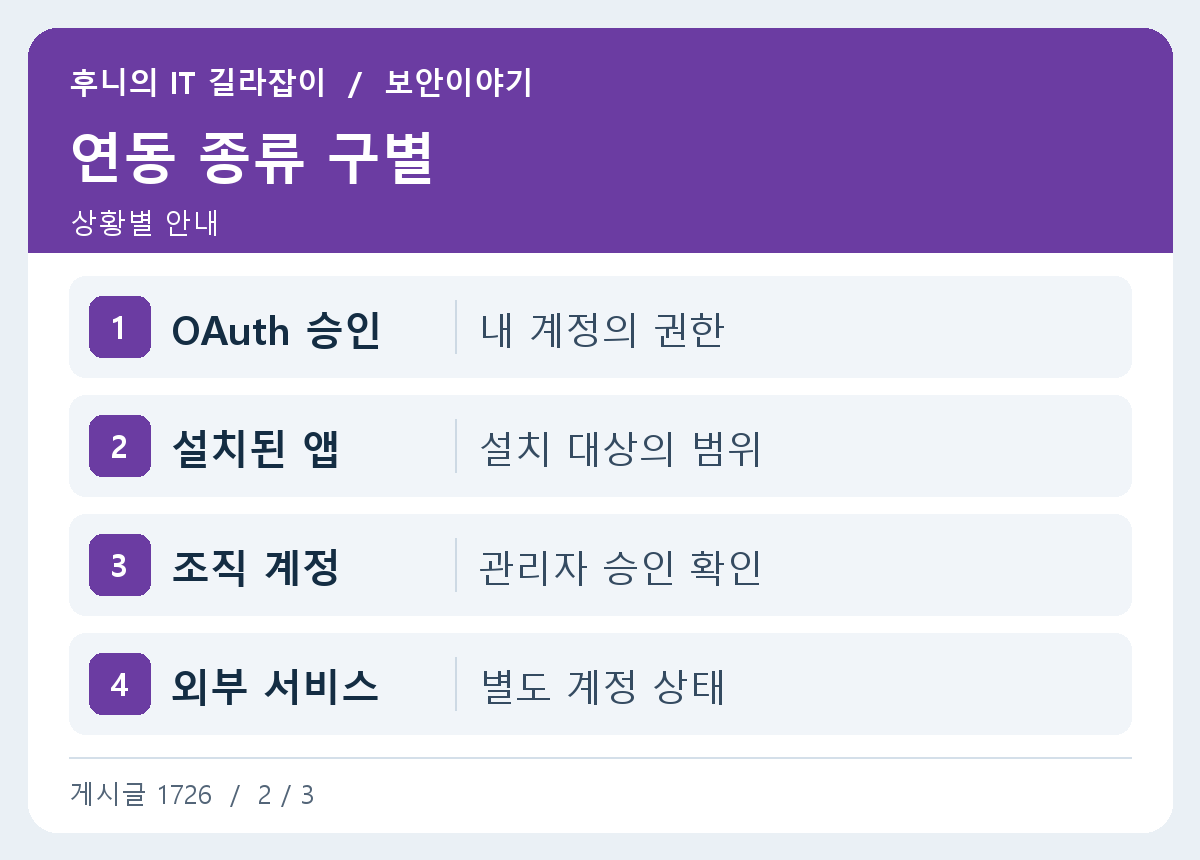
OAuth 승인과 설치된 GitHub App 구별하기
OAuth 앱을 승인하면 서비스가 승인된 범위에서 사용자를 대신해 GitHub에 접근할 수 있습니다. GitHub Apps 탭에 있는 설치 항목은 별도 방식입니다. 같은 브랜드 이름의 서비스가 다른 유형의 연결을 제공할 수 있으므로 어디에서 찾았는지 먼저 적습니다. 개인 계정의 승인 한 건을 봤다고 조직 전체 설정까지 확인한 것으로 판단하지 않습니다.
예를 들어 개인 계정으로 이슈 목록을 보여 주는 서비스에 로그인하고, 회사 조직에는 별도 설치를 통해 검사를 수행하는 서비스가 있을 수 있습니다. 개인 승인과 조직 설치를 각각 확인하면 필요한 자동화가 어느 연결에 달렸는지 이해할 수 있습니다. 조직 소유 저장소에 대한 접근은 조직의 앱 접근 정책을 적용받을 수도 있습니다.
권한 범위를 실제 이용 목적과 대조하기
앱 상세를 열어 요청한 접근 설명과 표시되는 조직 접근 상태를 읽습니다. 프로필을 읽기 위해 로그인한 도구였는지, 저장소나 작업 항목을 관리하던 도구였는지 떠올립니다. 처음 사용한 시점과 마지막으로 필요했던 작업을 짧게 적으면 같은 이름을 가진 앱이 둘 이상일 때 구분하기 쉽습니다.
예전에 사용했던 자동 게시 작업이라면 최근 결과에서 아직 그 서비스 이름이 나타나는지 확인합니다. 서비스를 연결해서 일어나는 작업이 본인의 개인 용도인지 팀 공동 업무에도 영향을 주는지 확인한 뒤 정리 여부를 결정합니다. 팀에서 쓰는 연동은 앱 이름과 자신의 사용 이력을 담당자에게 알려 공식 운영 절차를 따라 확인합니다.
일회성으로 이슈를 가져온 서비스를 검토한다면, 그 서비스의 프로젝트 목록에서 마지막으로 이슈를 가져온 시점이 과거인지부터 확인합니다. 규칙적으로 성공 결과가 올라오는 검사가 있다면 개인 계정 승인과 관련한 작업인지 운영 담당자에게 확인합니다.
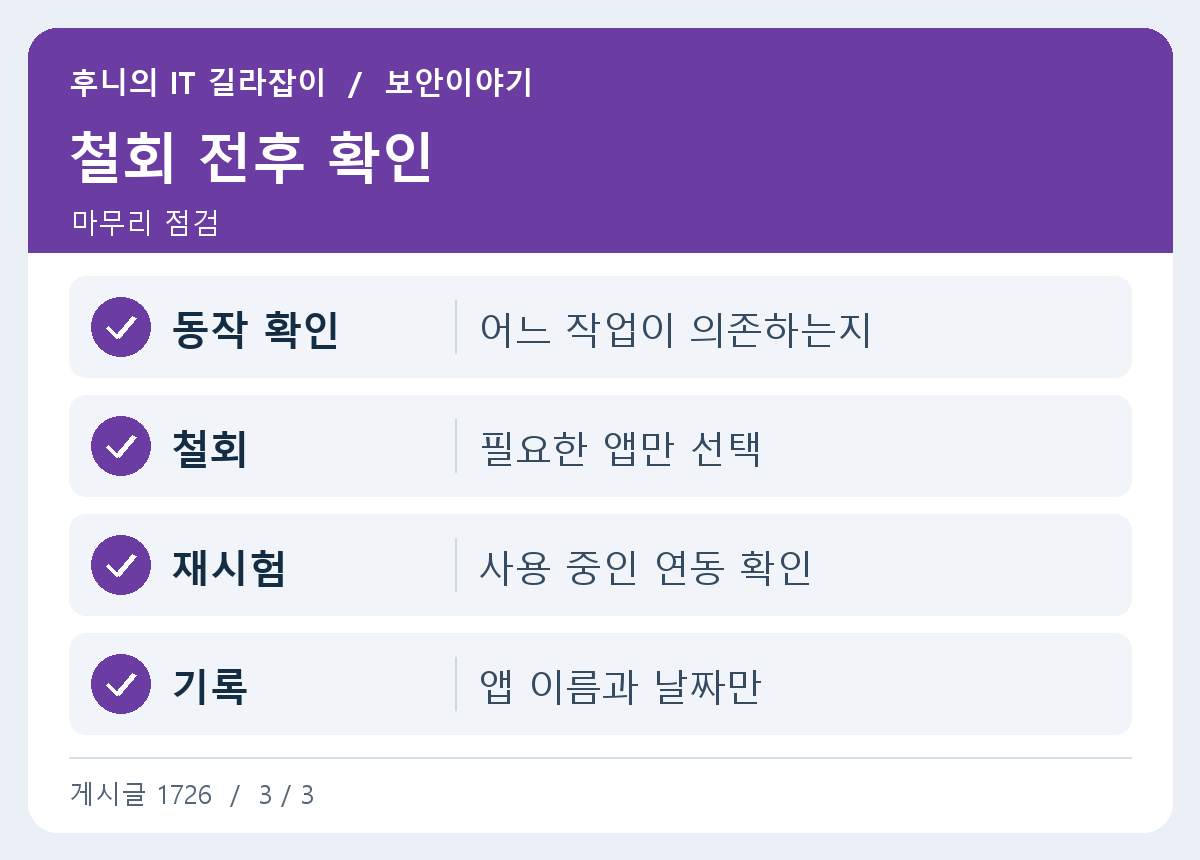
필요 없는 앱을 철회하고 업무 영향 확인
사용을 끝낸 OAuth 앱은 목록이나 앱의 상세 화면에 있는 철회 동작을 사용합니다. 삭제할 앱을 잘못 고르지 않도록 현재 프로필 이름과 앱 이름을 다시 읽습니다. 철회 뒤 목록을 새로 열어 대상 승인 항목이 사라졌는지 확인합니다. 여러 앱을 정리할 때는 먼저 하나를 골라 기존에 쓰는 작업에 영향이 생겼는지 볼 수 있습니다.
철회한 서비스에 다시 접속하면 GitHub로 다시 로그인하거나 새로 승인하라는 화면이 나타날 수 있습니다. 그 화면을 확인하려고 즉시 권한을 다시 줄 필요는 없습니다. GitHub 측 권한을 철회하더라도 외부 서비스의 계정이나 서비스에 보관된 자료는 별도로 관리해야 할 수 있으므로 해당 서비스의 설정과 안내를 확인합니다.
같은 GitHub 계정으로 이미 승인한 앱이어도 승인 당시의 업무 목적과 지금의 목적이 다를 수 있습니다. 다음에 다시 쓰게 된다면 공식 경로에서 새 승인 화면을 읽고 필요한 범위가 맞는지 검토합니다. 기존 앱 이름이 남아 있다는 이유만으로 다시 연결하지 않습니다. 정리한 기록은 기술 지원과 공유해도 되는 앱 이름과 상태 정도로 제한합니다.
계속 사용하는 연결 검증과 다음 점검 준비
정리 뒤에는 사용하는 저장소에서 평소 작업이 정상인지 확인합니다. 예를 들어 운영 프로젝트의 검사가 잘 돌아가는지 봐야 한다면 최근 실행 한 건의 상태나 승인된 시험 프로젝트를 이용합니다. 중요한 변경을 새로 발행하거나 권한을 더 넓혀 시험할 필요는 없습니다. 작업이 중단됐다면 필요한 연결의 이름과 범위를 먼저 확인합니다.
목록이 어느 정도 줄었는지와 조치 날짜, 유지하는 이유를 적어 둡니다. 다음에 새 앱을 연결하기 전에는 공식 서비스인지, 어떤 작업에 필요한 권한인지 읽어 보세요. 승인하지 않은 연결이 발견되면 앱 권한을 정리하고 본인 계정의 보안 설정과 활동을 공식 경로에서 함께 확인합니다.
참고 자료 GitHub 승인된 OAuth 앱 확인